News World
Ce que votre agent envoie sans le dire
Bonjour,
Ce numéro pose une question que personne ne pose : quand votre agent de code travaille, qu'envoie-t-il exactement aux serveurs du fournisseur ? Le problème de la semaine donne trois règles et un outil pour voir ce qui part.
Les sorties
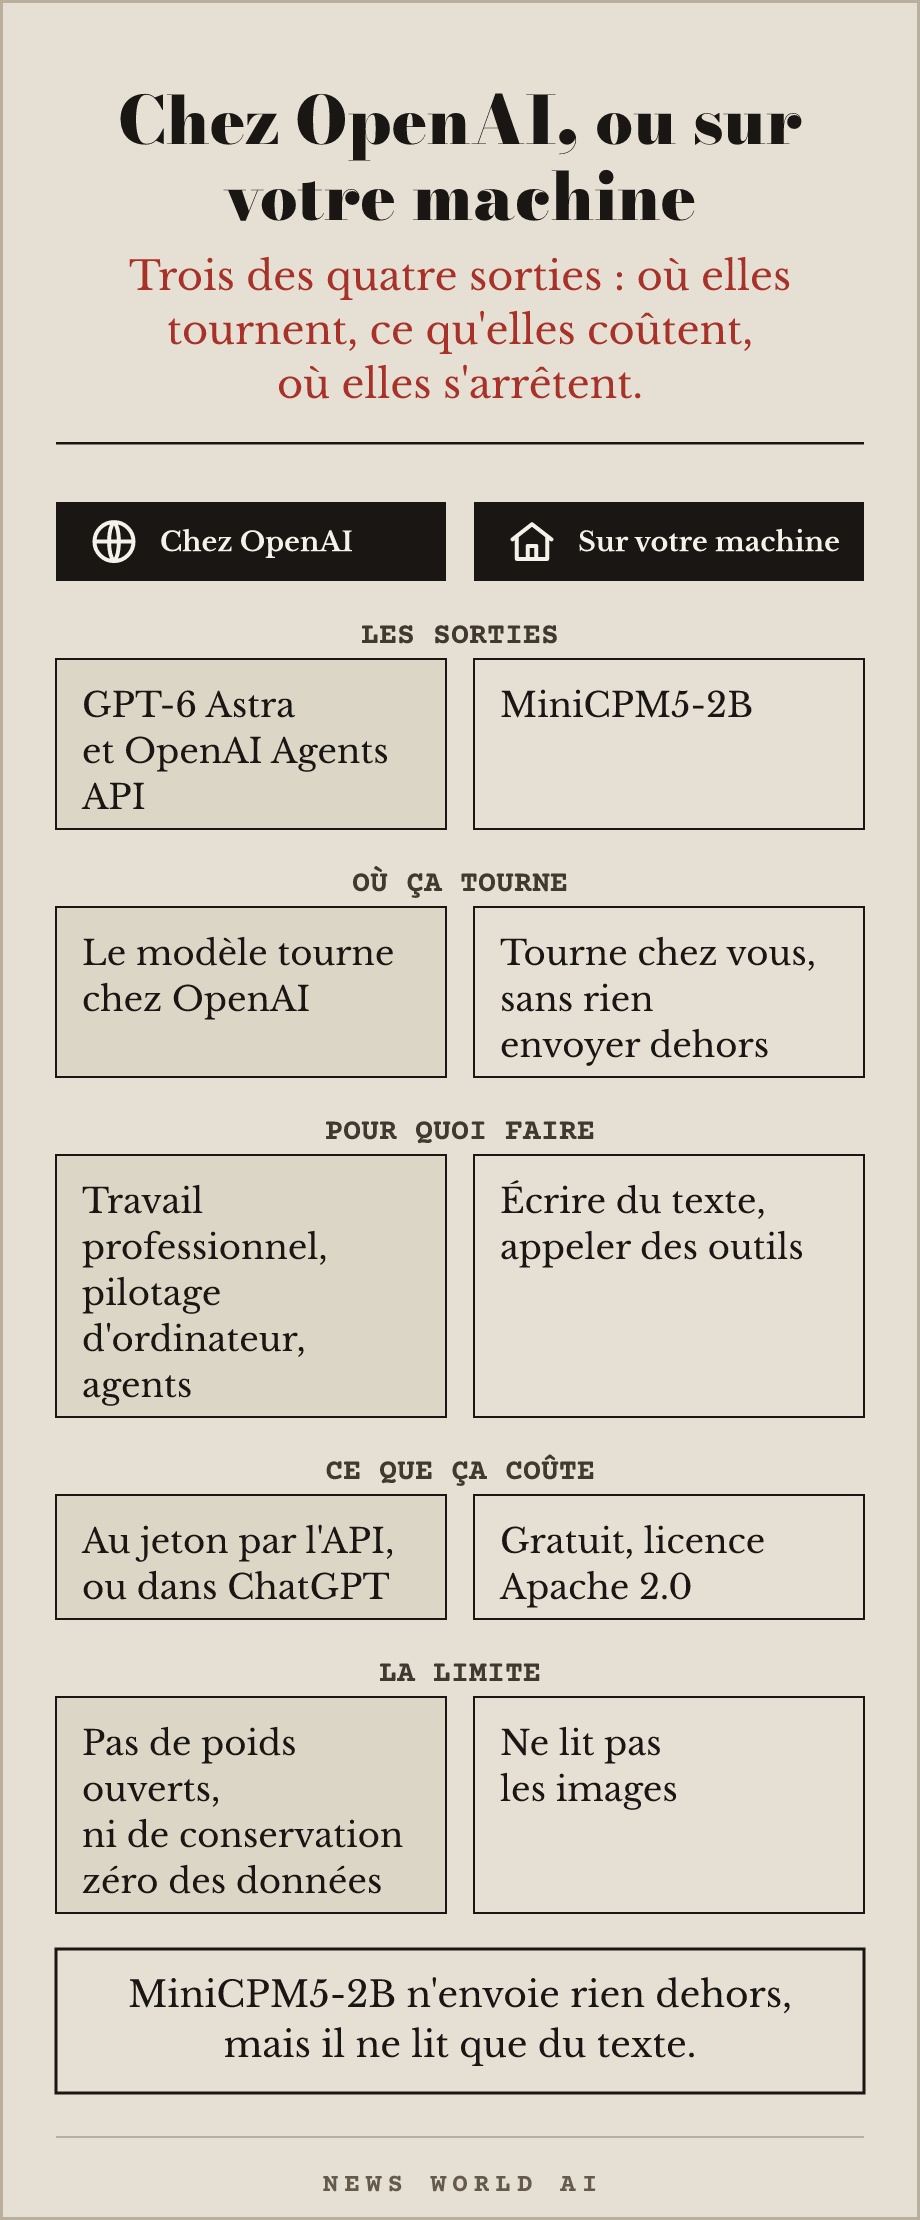
GPT-6 Astra
Dans ChatGPT Work, dans Codex et par l'API, à partir de 10 $ le million de jetons en entrée et 50 $ en sortie.
Pour quoi faire Ce qu'OpenAI présente comme son modèle le plus capable, pour le travail professionnel : pilotage d'ordinateur, navigation sur le web, programmation, cybersécurité, science. Le 8 septembre, OpenAI a publié une preuve qui réglerait le problème de Navier-Stokes (les équations qui décrivent l'écoulement des fluides), l'un des sept problèmes du prix du millénaire. Elle vient d'un modèle interne non publié, qu'OpenAI dit nettement plus capable que GPT-6 Astra. Le mathématicien Tristan Buckmaster (NYU), qui suivait la même piste, conteste le récit d'OpenAI sur la façon dont le travail a commencé.
Limite Pas de poids ouverts, pas de version à héberger chez vous.
OpenAI Agents API
En bêta publique depuis le 10 septembre. Pas de supplément : les jetons du modèle et les outils au tarif de l'API, plus le temps de conteneur si OpenAI héberge l'espace de travail.
Pour quoi faire Construire des agents dont le moteur (la boucle qui fait avancer l'agent et garde sa session) tourne chez OpenAI, avec un espace de travail chez OpenAI, chez un partenaire ou sur vos propres machines, des sessions qui durent plusieurs jours, des outils et des sous-agents qui travaillent en parallèle. Le moteur est celui de Codex (l'agent de code d'OpenAI). Publié le même jour que GPT-Live-1 dans l'API, qui écoute et parle en même temps.
Limite Pas de conservation zéro des données, pas d'hébergement des données hors des États-Unis.
Suno v6
v6-mini pour tous, v6 et v6-wild pour les abonnés Pro et Premier.
Pour quoi faire Générer de la musique à partir d'une description écrite, pour ajouter une bande-son à un contenu produit par votre agent (vidéo, podcast, présentation). Une nouvelle génération de modèles, développée avec des partenaires du secteur dont Warner Music Group, BMG et Believe ; les anciens modèles seront retirés. Le lendemain, ElevenLabs et Universal Music Group annoncent une plateforme sous licence, encore en développement, où les fans pourront remixer les morceaux des artistes participants.
Limite Pas de v6 ni de v6-wild dans l'offre gratuite, seulement v6-mini.
MiniCPM5-2B
42 289 téléchargements, 1 135 mentions j'aime sur Hugging Face. Licence Apache 2.0.
Pour quoi faire Écrire du texte et appeler des outils avec un modèle de 2,5 milliards de paramètres qui tourne sur votre machine sans rien envoyer dehors. Des versions allégées officielles existent pour llama.cpp, Ollama, LM Studio et les Mac (MLX).
Limite Ne lit pas les images, et pas plus de 131 072 jetons à la fois.
Les repos
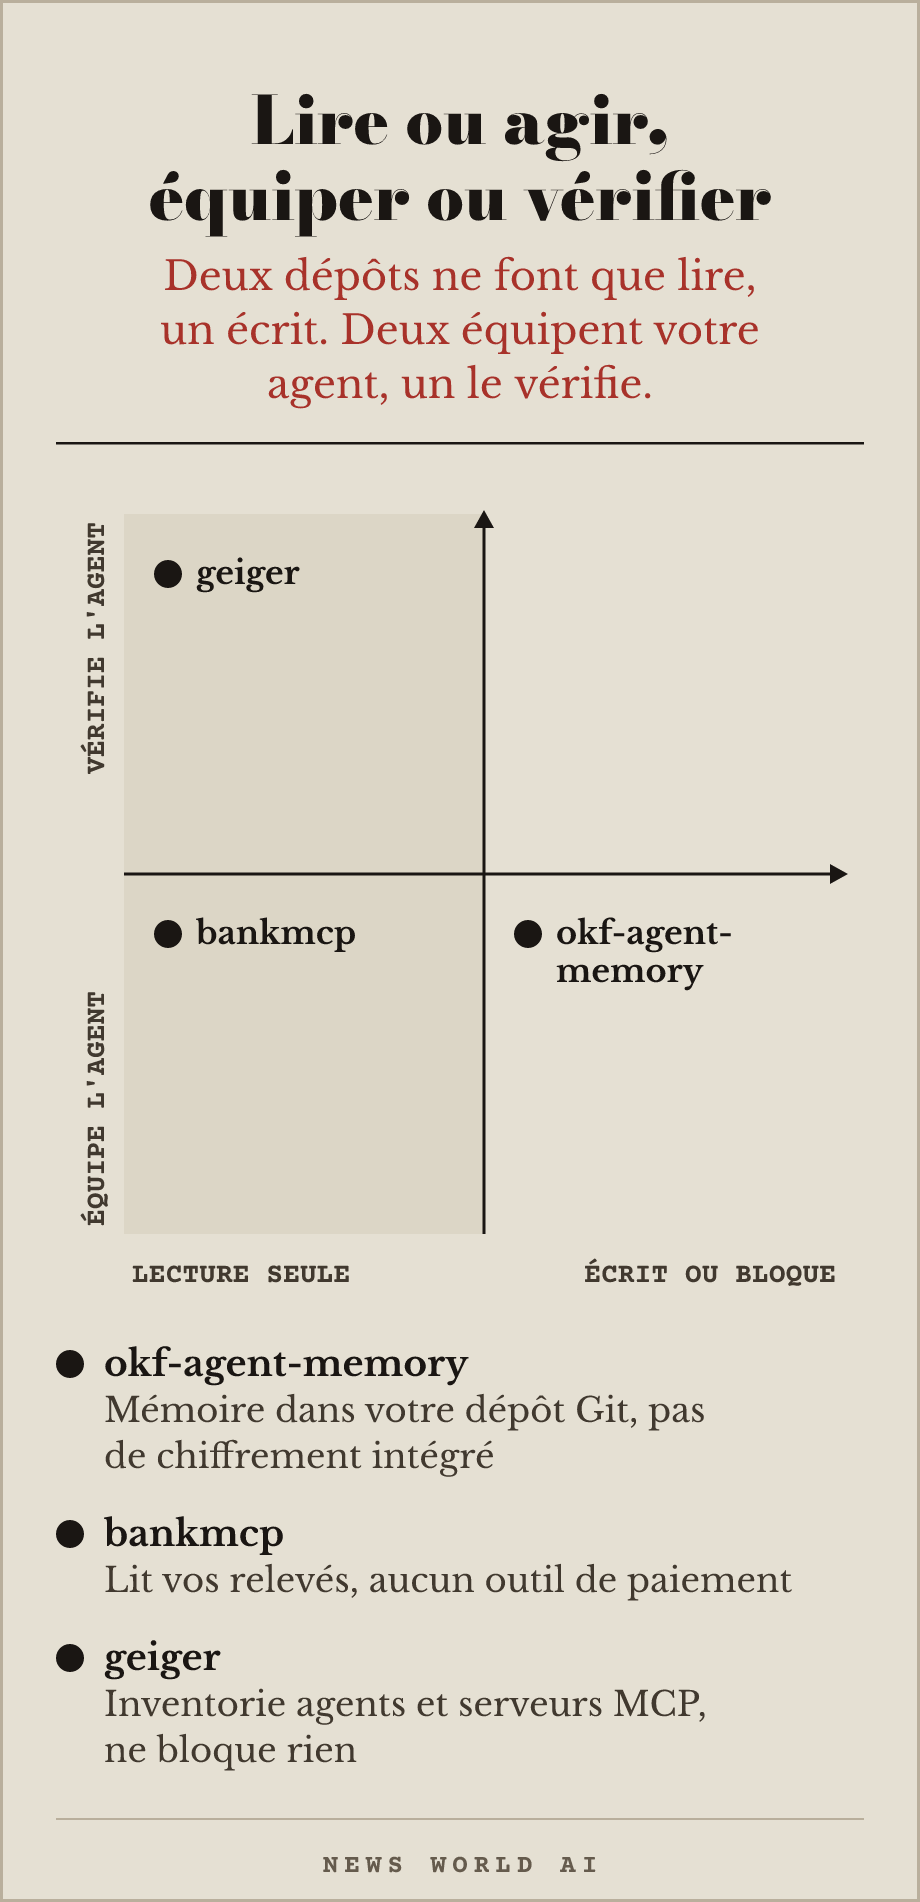
okf-memory/okf-agent-memory · ★ 552 · MIT · dernier commit 9 septembre 2026
Mémoire persistante pour agents de code, rangée dans votre dépôt Git sous forme de fichiers texte. Annonce une recherche en moins de 300 microsecondes, embarque un serveur MCP, et annonce 80 % de jetons en moins dans son propre banc d'essai. Ce qu'il ne fait pas : pas de chiffrement intégré (tout est en texte clair), pas de gestion des conflits quand deux agents écrivent en même temps, pas encore de mémoire partagée à distance.
noskillish/bankmcp · ★ 178 · MIT · dernier commit 8 septembre 2026
Serveur MCP auto-hébergé et en lecture seule pour interroger vos propres comptes bancaires via l'open banking (les normes européennes qui permettent à un logiciel autorisé de consulter vos comptes), par l'intermédiaire d'Enable Banking. Testé avec Claude et Claude Code, et à titre expérimental avec des modèles locaux via Ollama. Votre agent peut lire vos relevés : le serveur n'a aucun outil de paiement. Ce qu'il ne fait pas : aucun paiement, aucune banque hors du réseau d'Enable Banking, un seul utilisateur par serveur, pas de version hébergée.
Atomburstofficial/geiger · ★ 106 · MIT · dernier commit 10 septembre 2026
Une commande en lecture seule qui inventorie les agents IA, serveurs MCP, extensions et branchements trouvés aux emplacements de configuration connus. Elle répond à une question que la plupart des gens ne savent pas trancher : qu'est-ce qui tourne sur cette machine, et à quoi a-t-il accès ? Ce qu'il ne fait pas : ne surveille pas en continu, ne bloque rien, ne dit pas ce qu'un agent a réellement fait.
En bref
La NSA, la CISA et le FBI désignent six entreprises chinoises qui copient les modèles américains à l'échelle industrielle (DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun et Z.AI) : elles les interrogent en masse, par des relais et des comptes frauduleux, pour en extraire les capacités. Les agences pressent les entreprises américaines d'IA de renforcer leur détection. cisa.gov/news-events/…
Meta présente Muse, un agent personnel qui navigue sur le web à votre place. Il prend des rendez-vous pour vous, et un courriel ou un achat attend votre accord. Gratuit, dans une limite d'usage. ai.meta.com/muse
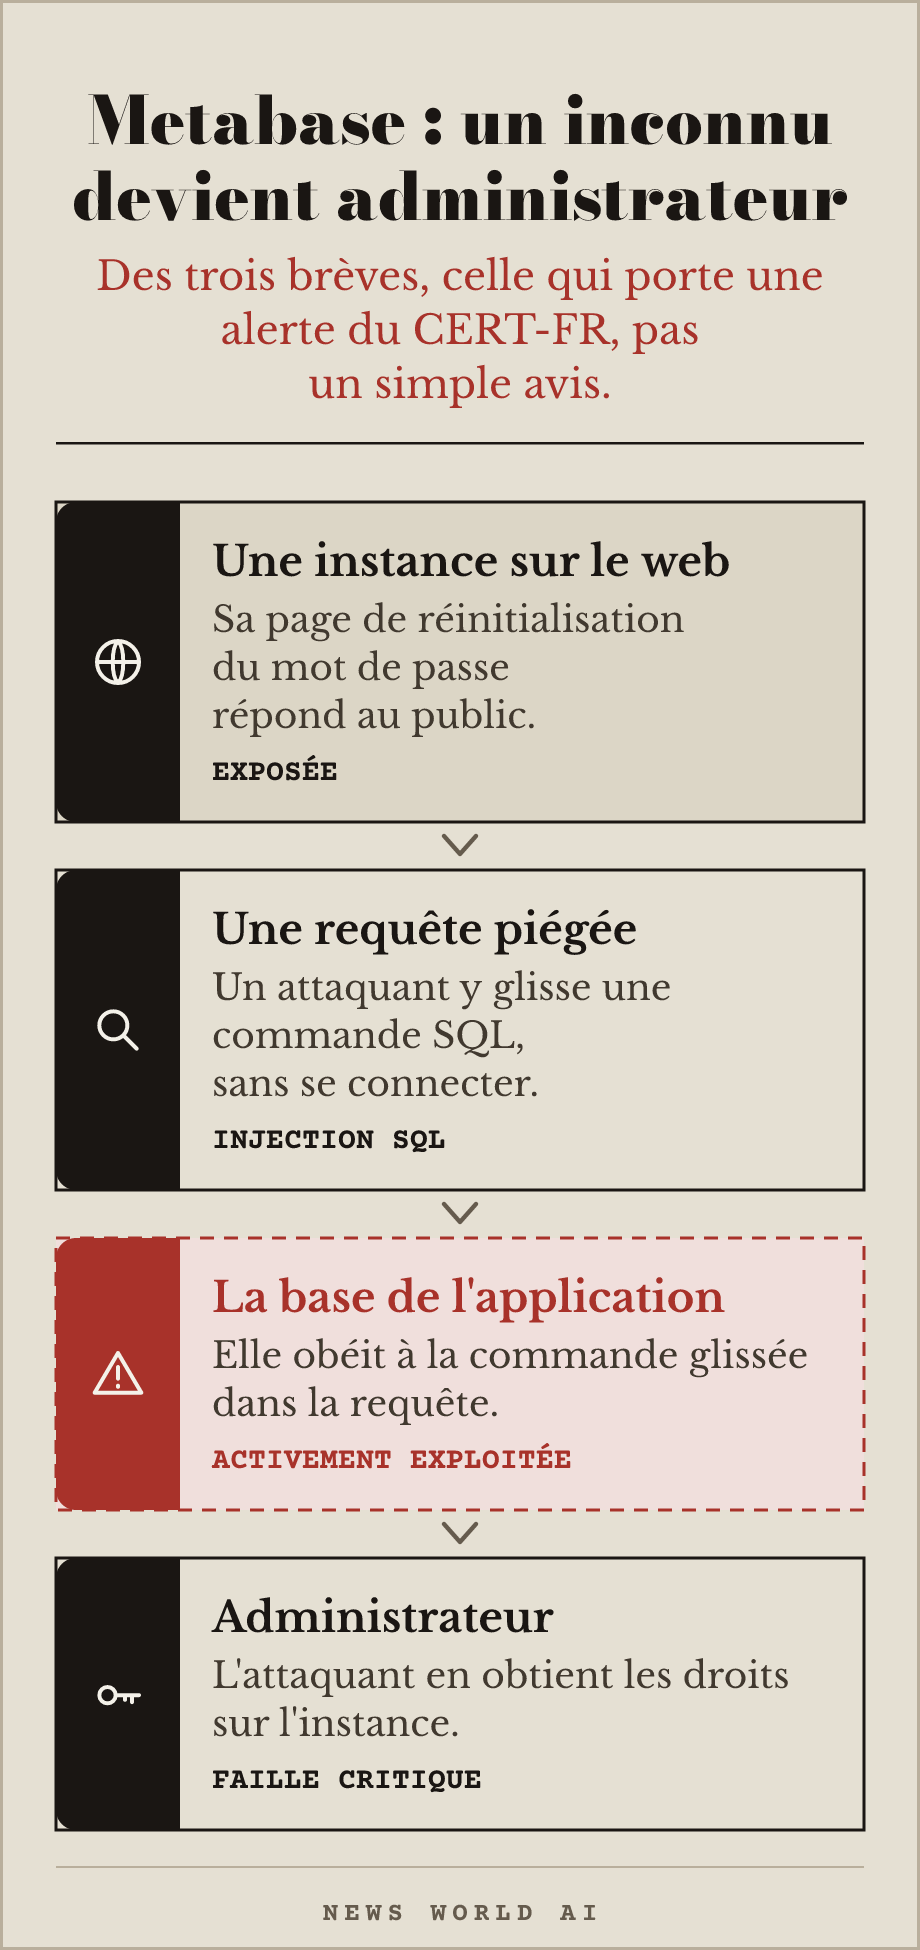
Metabase : une injection SQL critique (CVE-2026-72898) permet à un attaquant non connecté d'obtenir les droits d'administrateur. Le CERT-FR a émis le 10 septembre une alerte, pas un simple avis, et a connaissance de nombreuses compromissions. Installez la version 0.63.10 ou suivante (1.63.10 en Enterprise ; sur les branches plus anciennes, 0.58.28, 0.59.25, 0.60.21, 0.61.15 ou 0.62.13), sinon bloquez l'accès public à /api/session/reset_password. cert.ssi.gouv.fr/alerte/…
Le problème de la semaine
Ce que votre agent de code envoie sans vous le dire
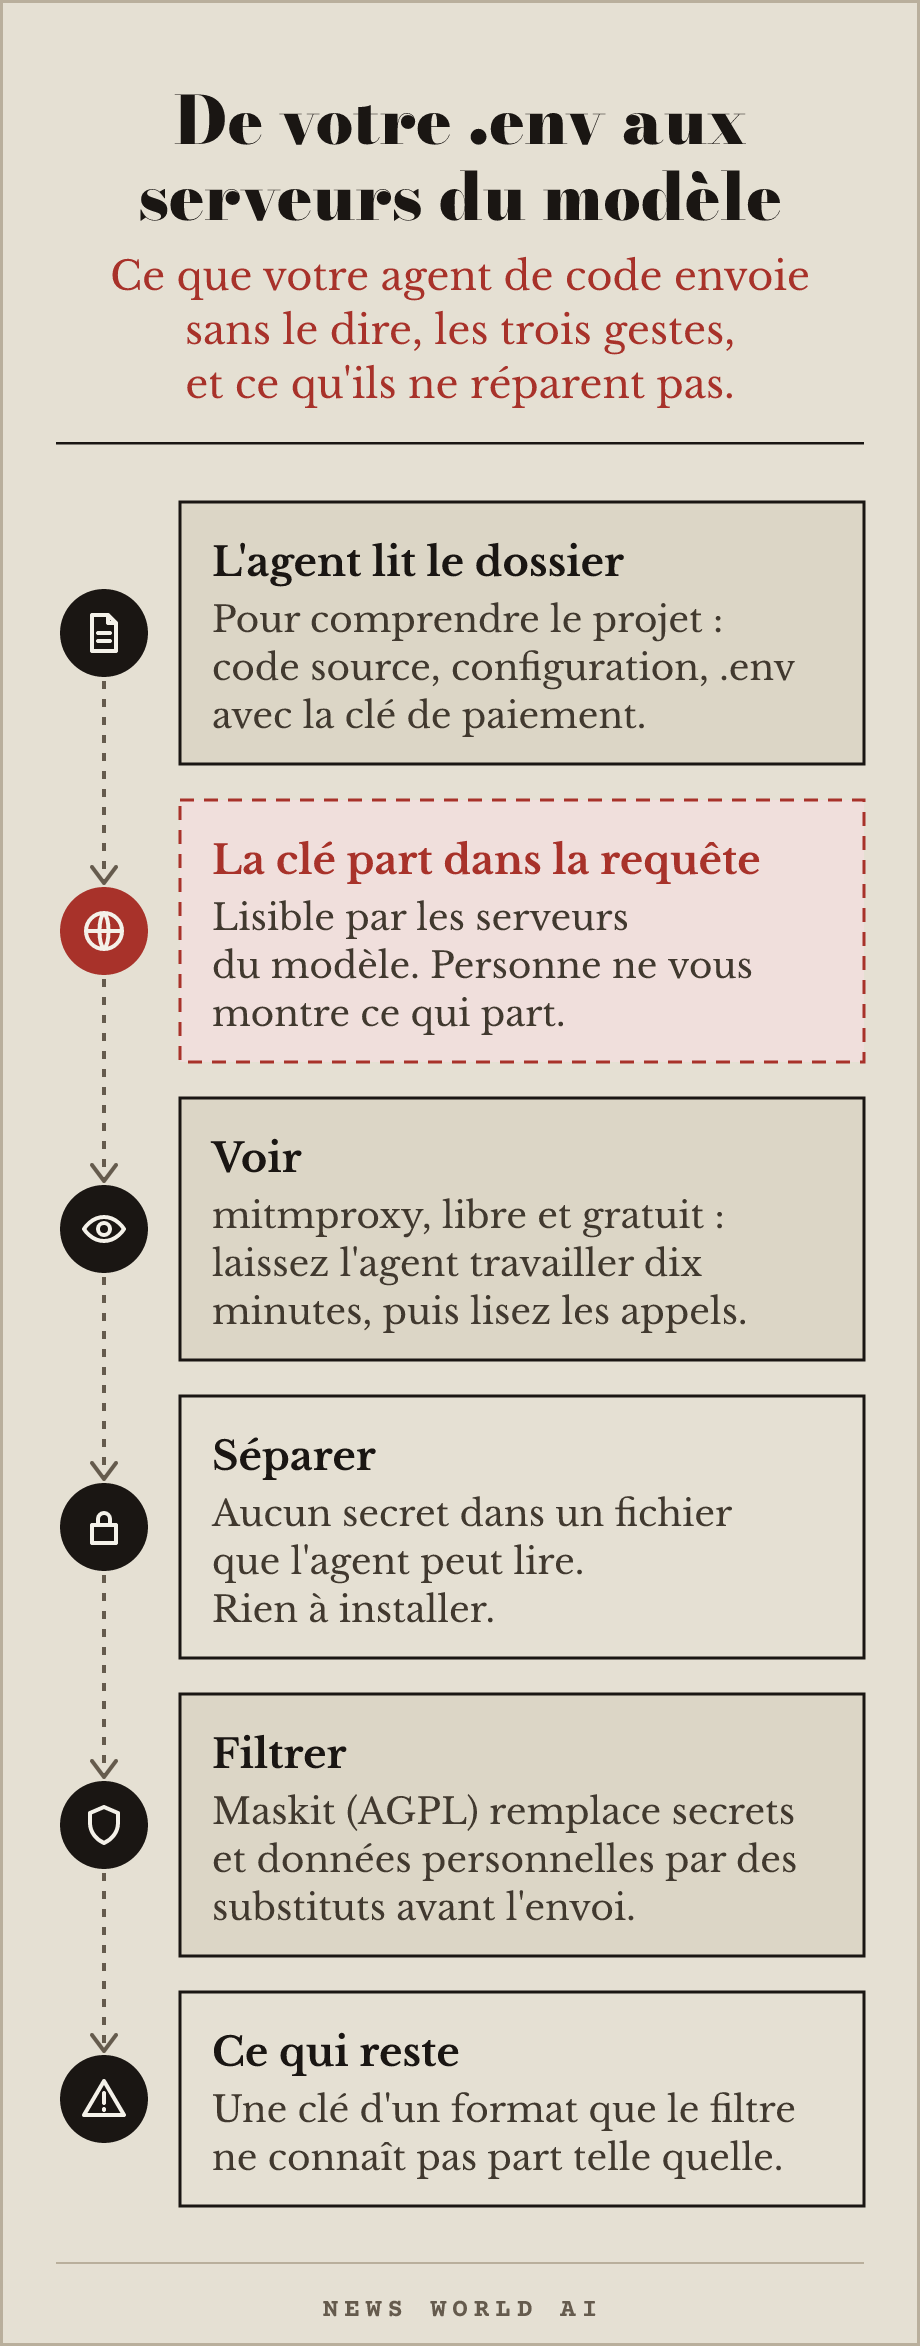
Chaque fois que votre agent de code travaille, il envoie au fournisseur du modèle le contenu des fichiers qu'il lit : votre code source, vos fichiers de configuration, parfois vos variables d'environnement et vos clés. Vous ne voyez pas ce qui part, parce que personne ne vous le montre.
Prenons un exemple. Vous avez un projet avec un fichier .env qui contient la clé de votre fournisseur de paiement. Votre agent lit le dossier pour comprendre le projet, et la clé part dans la requête, lisible par les serveurs du modèle.
La manœuvre tient en trois gestes. Le premier est de voir ce qui part : installez un relais local qui montre chaque requête sortante (mitmproxy est libre et gratuit), faites travailler votre agent dix minutes, et lisez ce que contiennent les appels. Le deuxième est de séparer : les secrets (clés, mots de passe, jetons d'accès) ne doivent jamais se trouver dans un fichier que l'agent peut lire. Un fichier .env rangé dans le même dossier que votre code peut partir avec le reste. Le troisième est de filtrer : Maskit (licence AGPL), sorti cette semaine, se place entre votre agent et le fournisseur, remplace par des substituts les secrets et les données personnelles que ses règles reconnaissent, puis les remet en place dans la réponse.
Liste-moi tous les fichiers de ce projet que l'agent de code peut lire, identifie ceux qui contiennent des secrets, des clés ou des données personnelles, et propose un fichier d'exclusion pour que l'agent ne les voie jamais.
Ce que ça ne répare pas : un filtre ne masque que ce que ses règles reconnaissent. Une clé d'un format qu'il ne connaît pas, collée dans une fonction, part telle quelle. Le seul remède là est de ne jamais écrire un secret dans le code.
mitmproxy pour voir ce qui part.
À lire
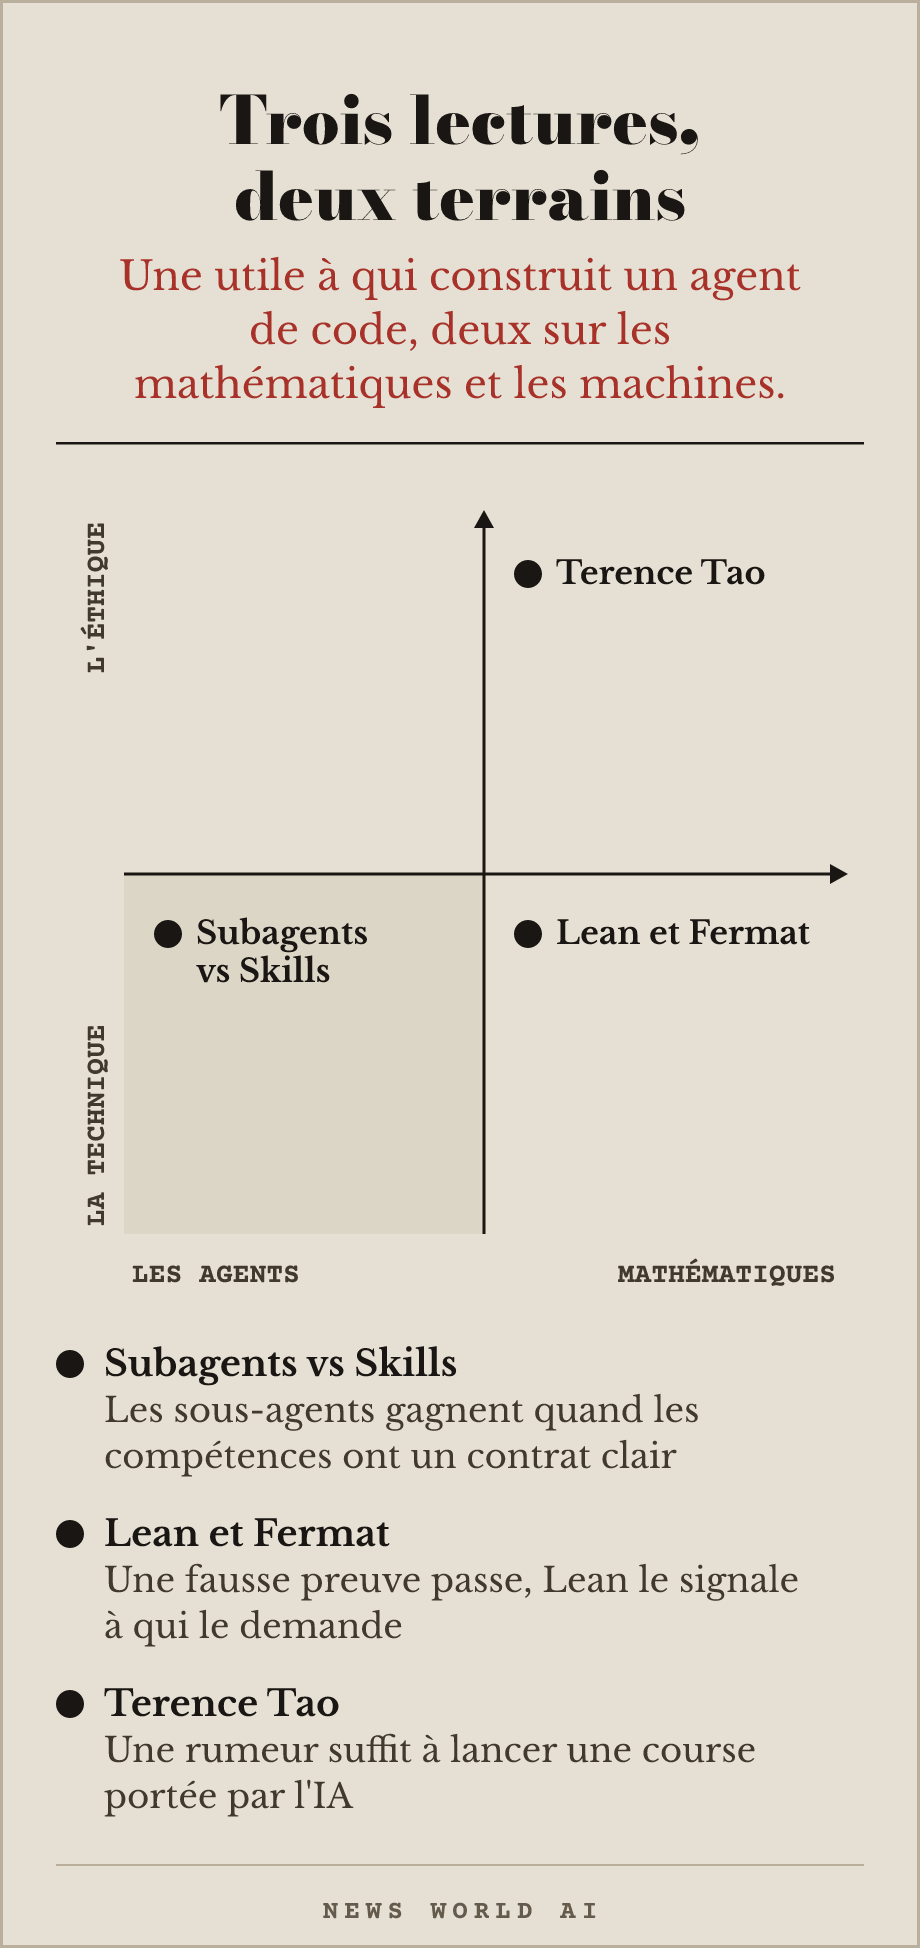
Subagents vs Agent Skills: Executing Reusable Knowledge for Long-Horizon Agentic Tasks · Compare deux façons d'exécuter les mêmes paquets de compétences : charger leurs instructions dans le contexte de l'agent, ou les confier à des sous-agents qui partent d'un contexte vierge. Les sous-agents l'emportent quand les compétences ont des entrées et des sorties bien définies, au prix de jetons de coordination en plus. arxiv.org/abs/2609.09233
A « proof » of Fermat's Last Theorem that fits the margin · Trail of Bits montre un bug de Lean, l'outil qui vérifie des preuves mathématiques par machine, logé dans son code compilé et non dans son noyau : il laisse passer une fausse preuve du dernier théorème de Fermat. Lean signale pourtant l'hypothèse ajoutée à qui la lui demande, et le correctif arrive avec la version 4.34.0-rc1. blog.trailofbits.com/2026/09/09/…
Terence Tao sur les problèmes ouverts minés par l'IA · La simple rumeur que quelqu'un travaille sur un problème peut déclencher un effort massif, porté par l'IA, pour le résoudre avant lui. Tao craint que les chercheurs cessent alors de partager leurs pistes, à rebours de siècles de science ouverte. mathstodon.xyz/@tao/…
Le réflexe sécurité
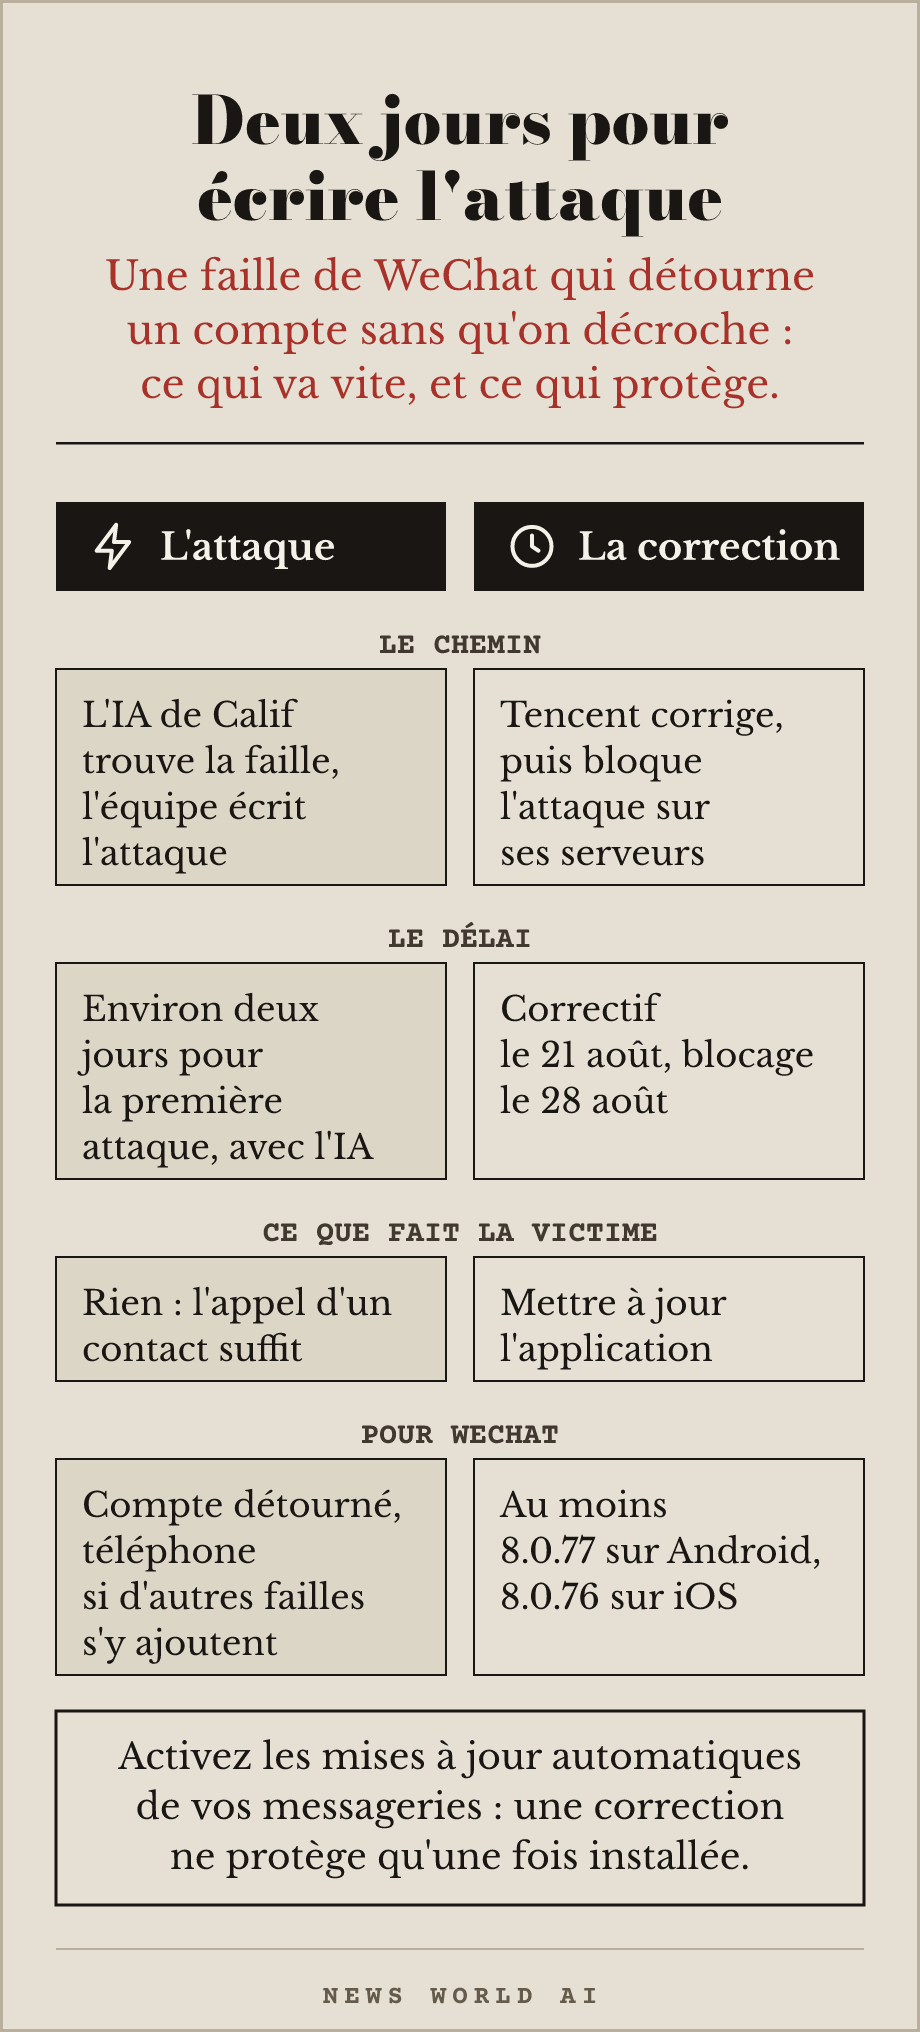
Calif a publié le 8 septembre WeWorm : un ver de démonstration bâti sur une faille de WeChat qui ne demande aucun geste de la victime, sur iOS comme sur Android. Un appel venu d'un contact suffit à détourner le compte WeChat de la victime, même si elle ne décroche pas (refuser l'appel arrête la tentative) ; associée à d'autres failles, l'attaque peut prendre le contrôle du téléphone. L'IA de Calif a trouvé la faille en juillet, puis l'équipe a écrit la première attaque en environ deux jours avec son aide, et le ver en une semaine. Tencent a publié le correctif le 21 août.
Le bon geste. Activez les mises à jour automatiques sur toutes vos applications de messagerie, aujourd'hui. Pour WeChat, vérifiez que vous avez au moins la version 8.0.77 sur Android ou 8.0.76 sur iOS : selon Calif, Tencent bloque aussi l'attaque sur ses serveurs depuis le 28 août.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Recevoir la newsletter
Chaque mardi, en quatre minutes : ce qui est sorti dans l'IA et qu'on peut essayer le jour même.
Double confirmation par courriel. Désabonnement en un clic, lien visible en clair dans chaque envoi.
Genève, Suisse. Écrire à hello@newsworldai.xyz.