News World
Artificial Intelligence
Infographie
2 minutes
Deux jours pour écrire l'attaque
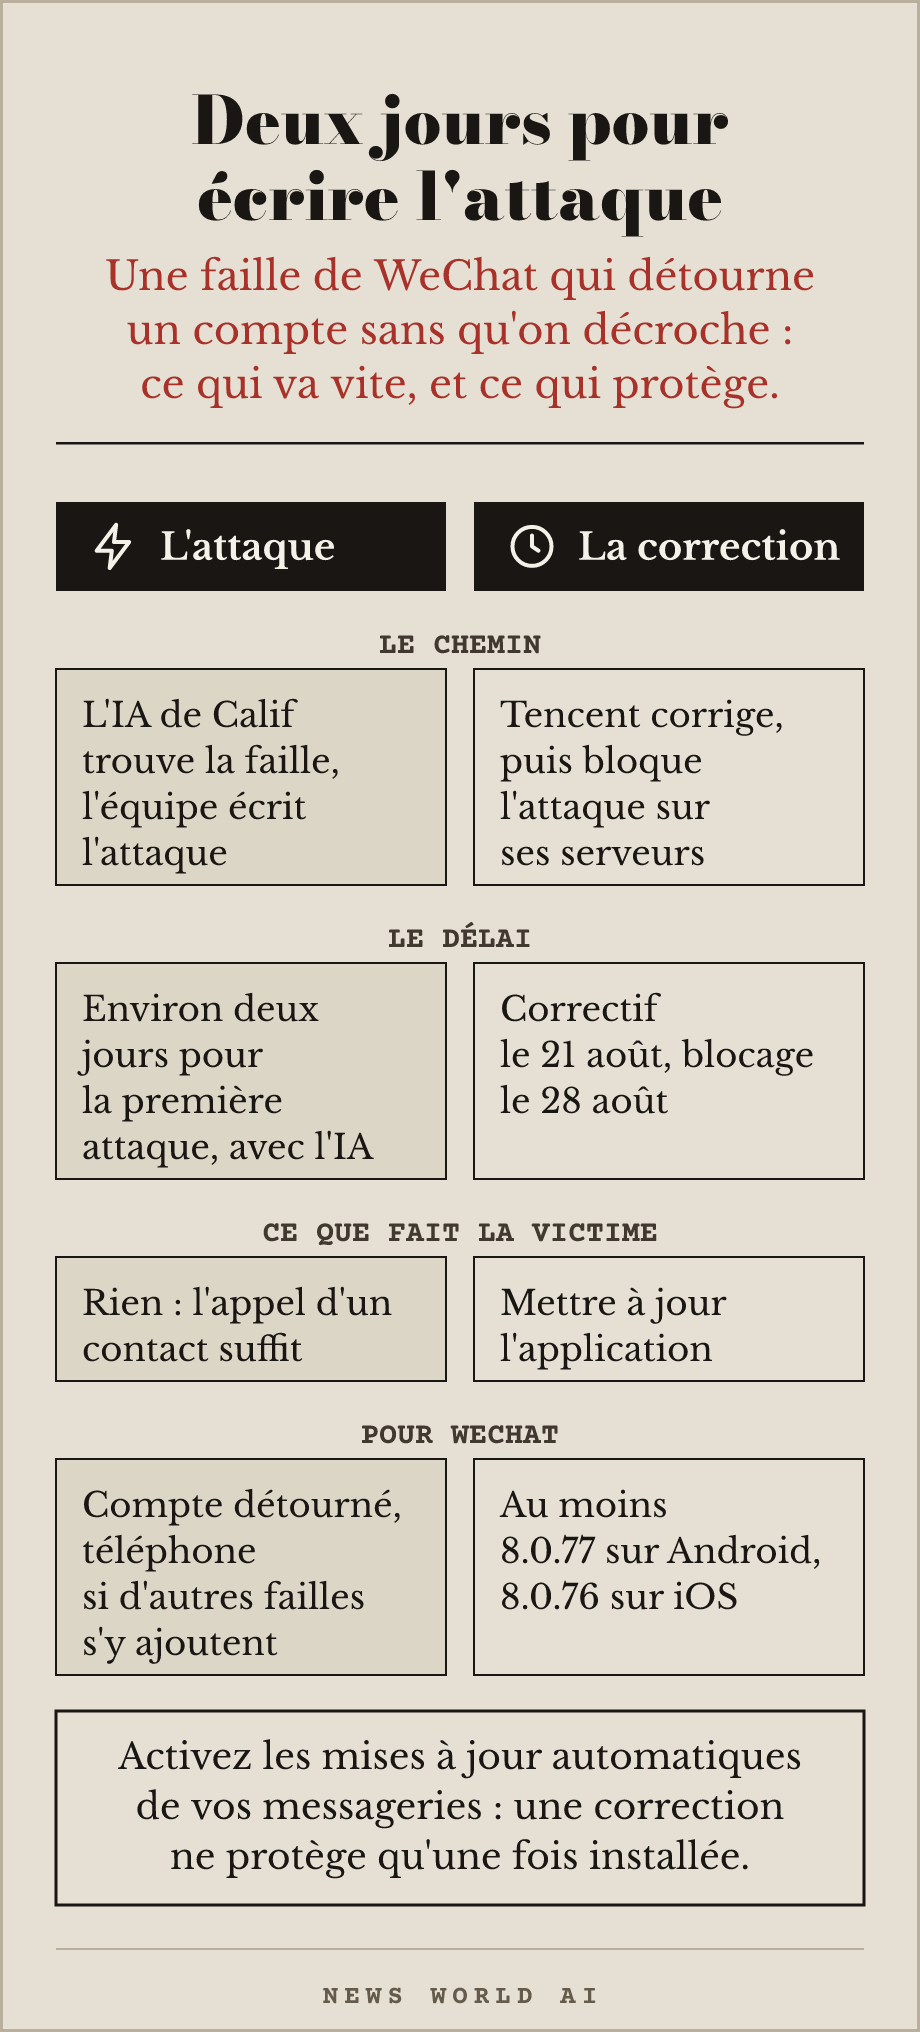
Télécharger le GIF animé pour le publier tel quel sur un réseau, ou l'image fixe (PNG).
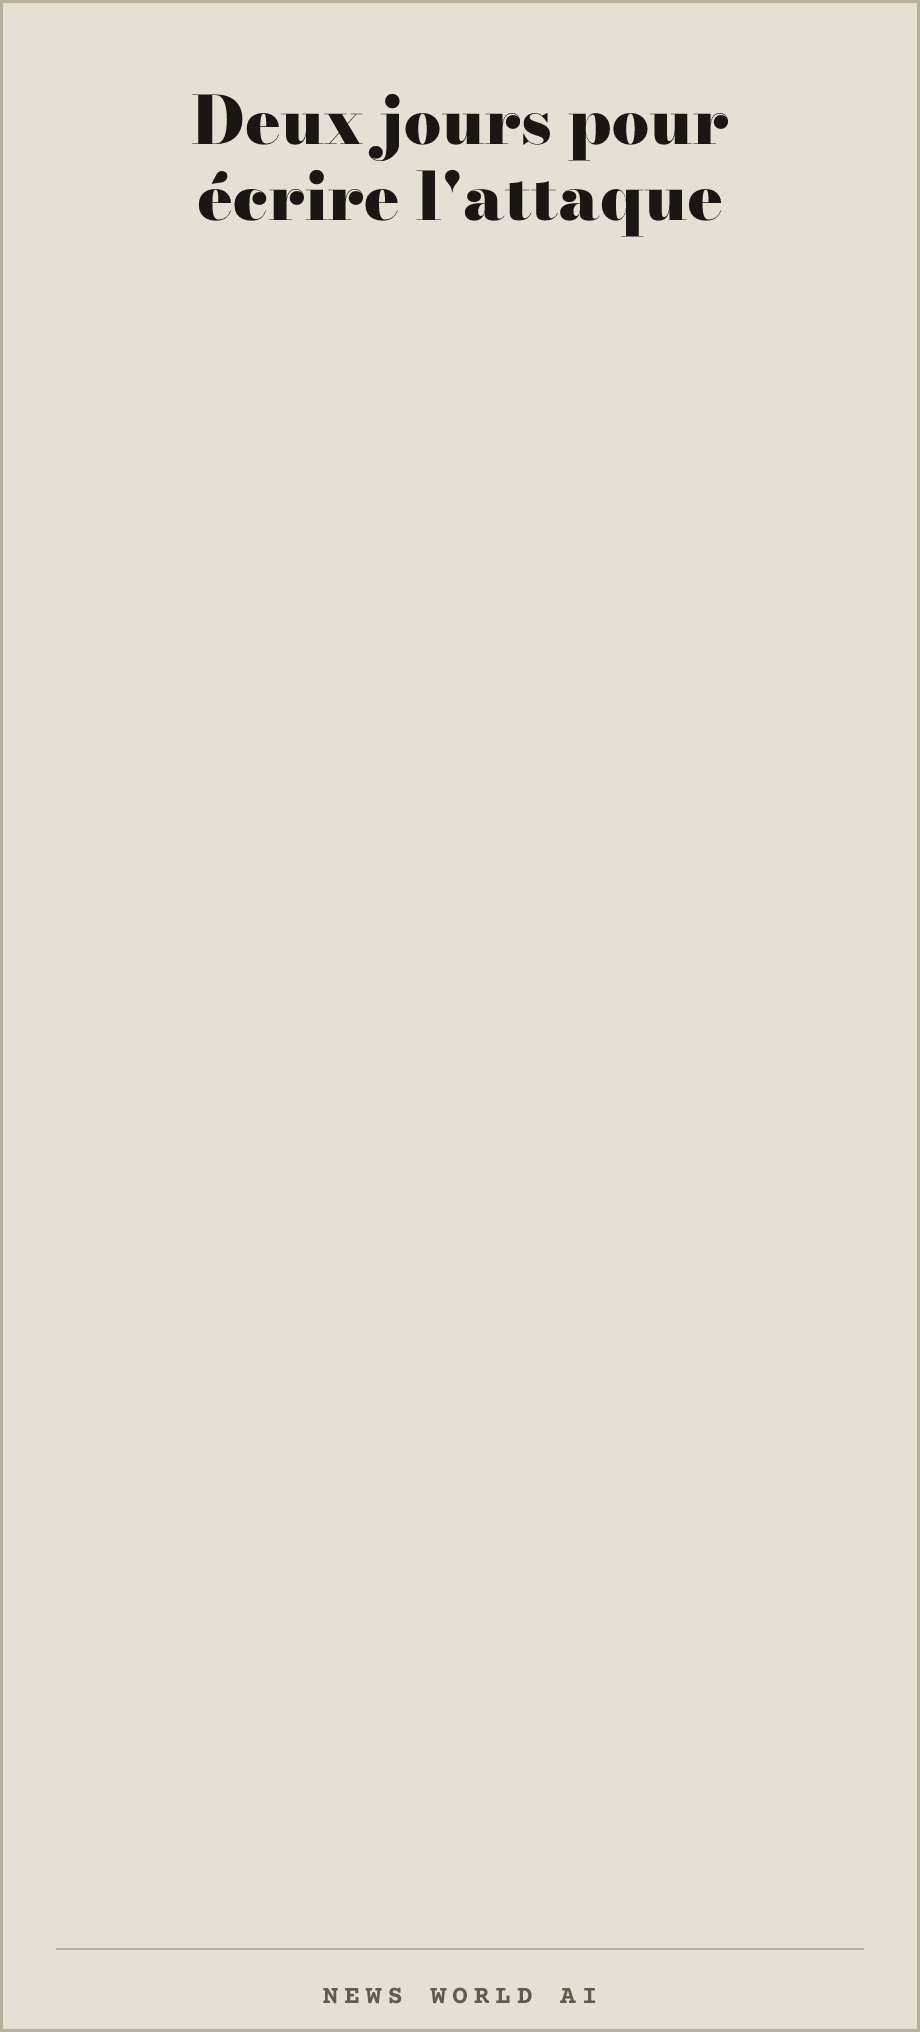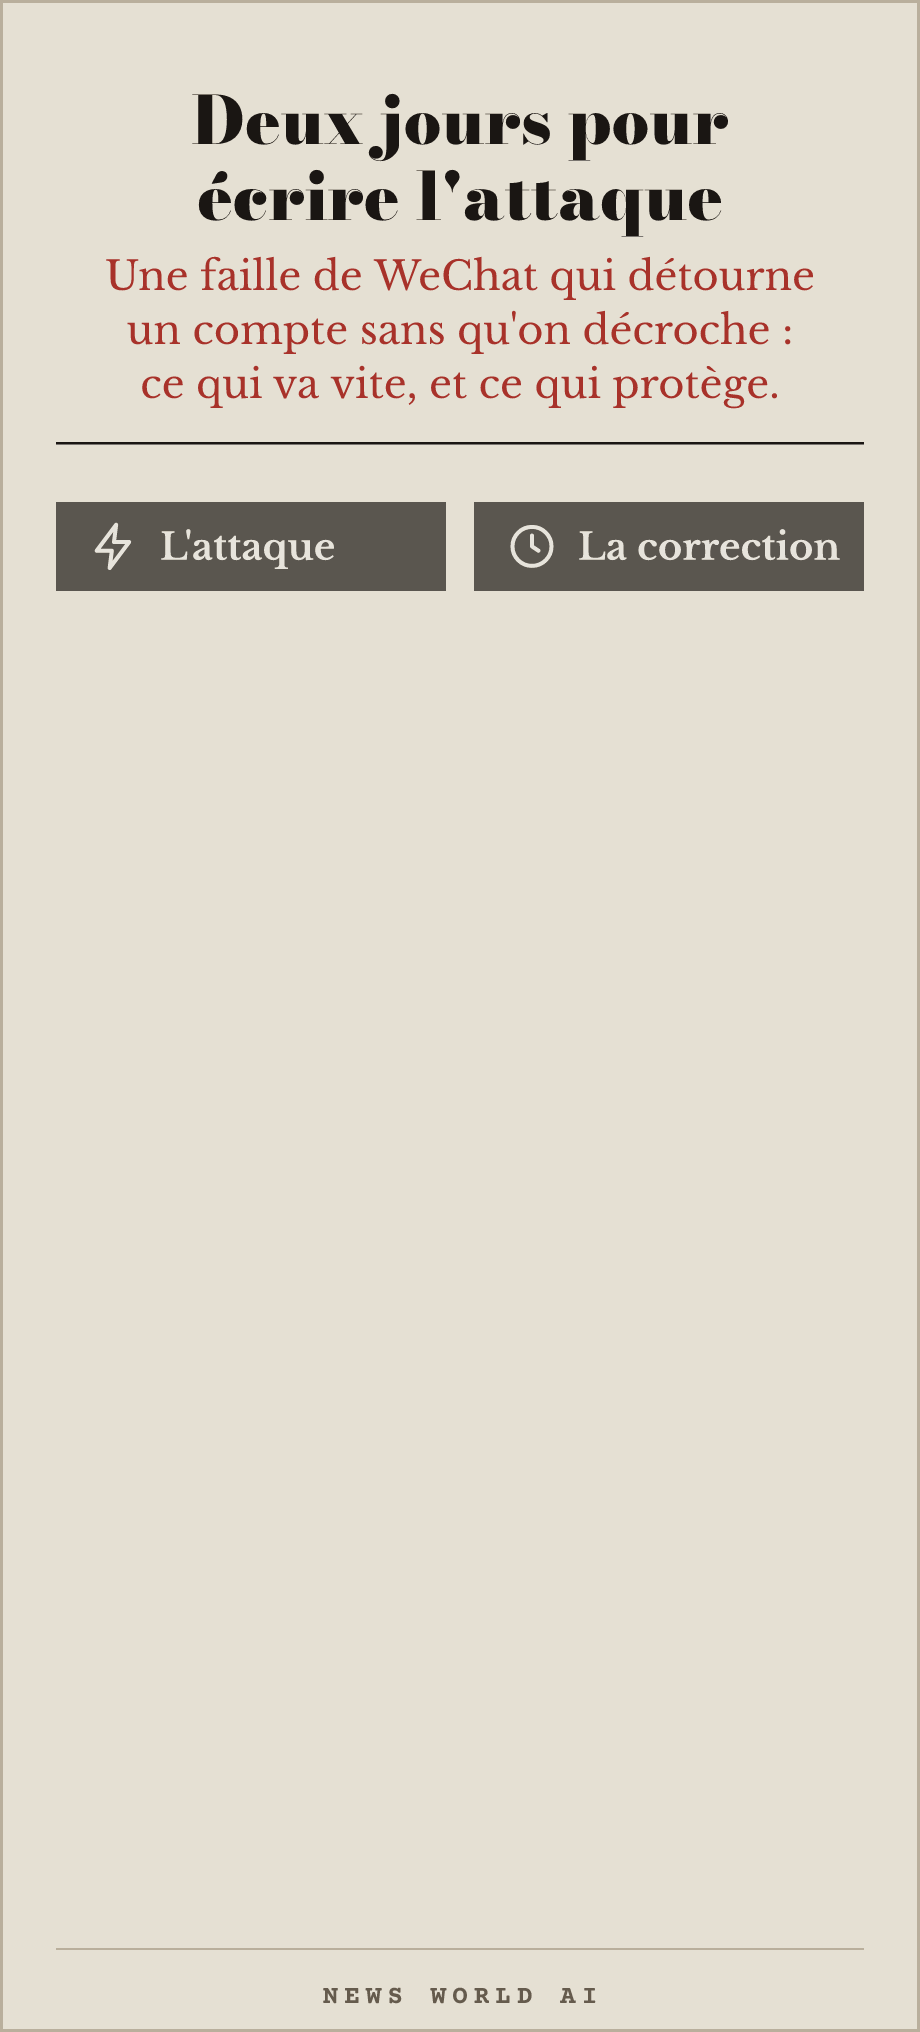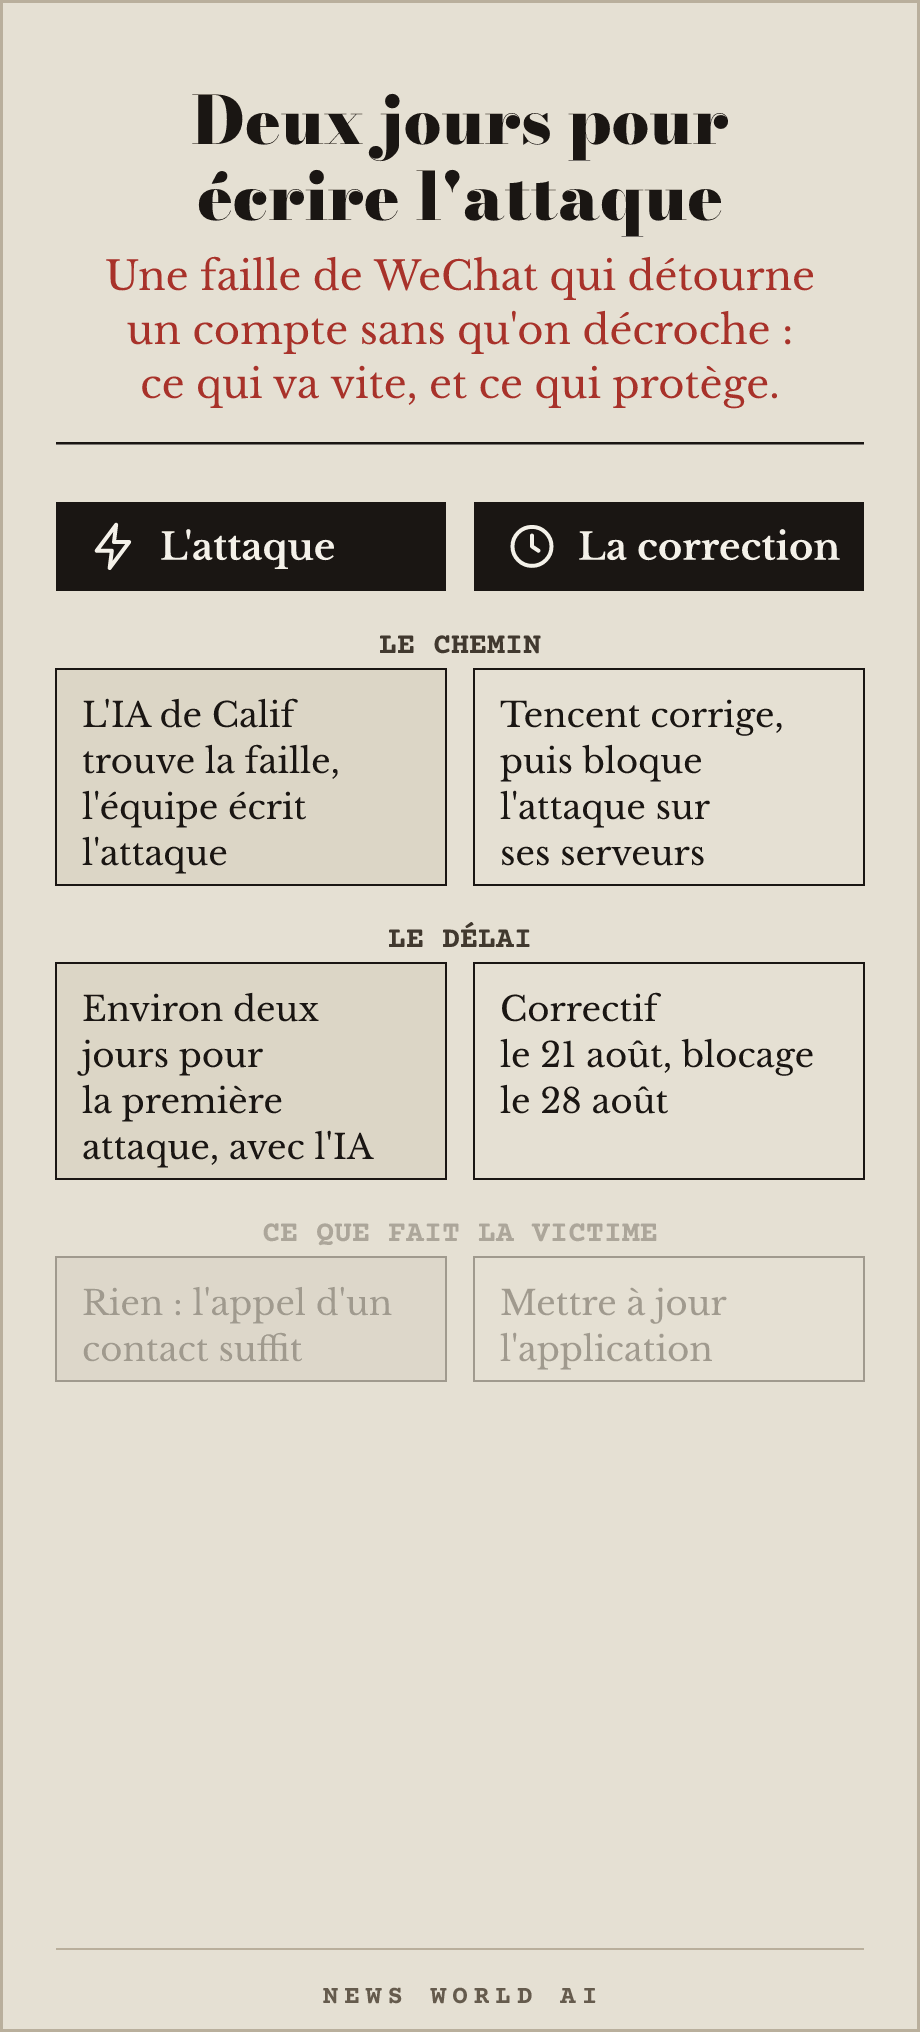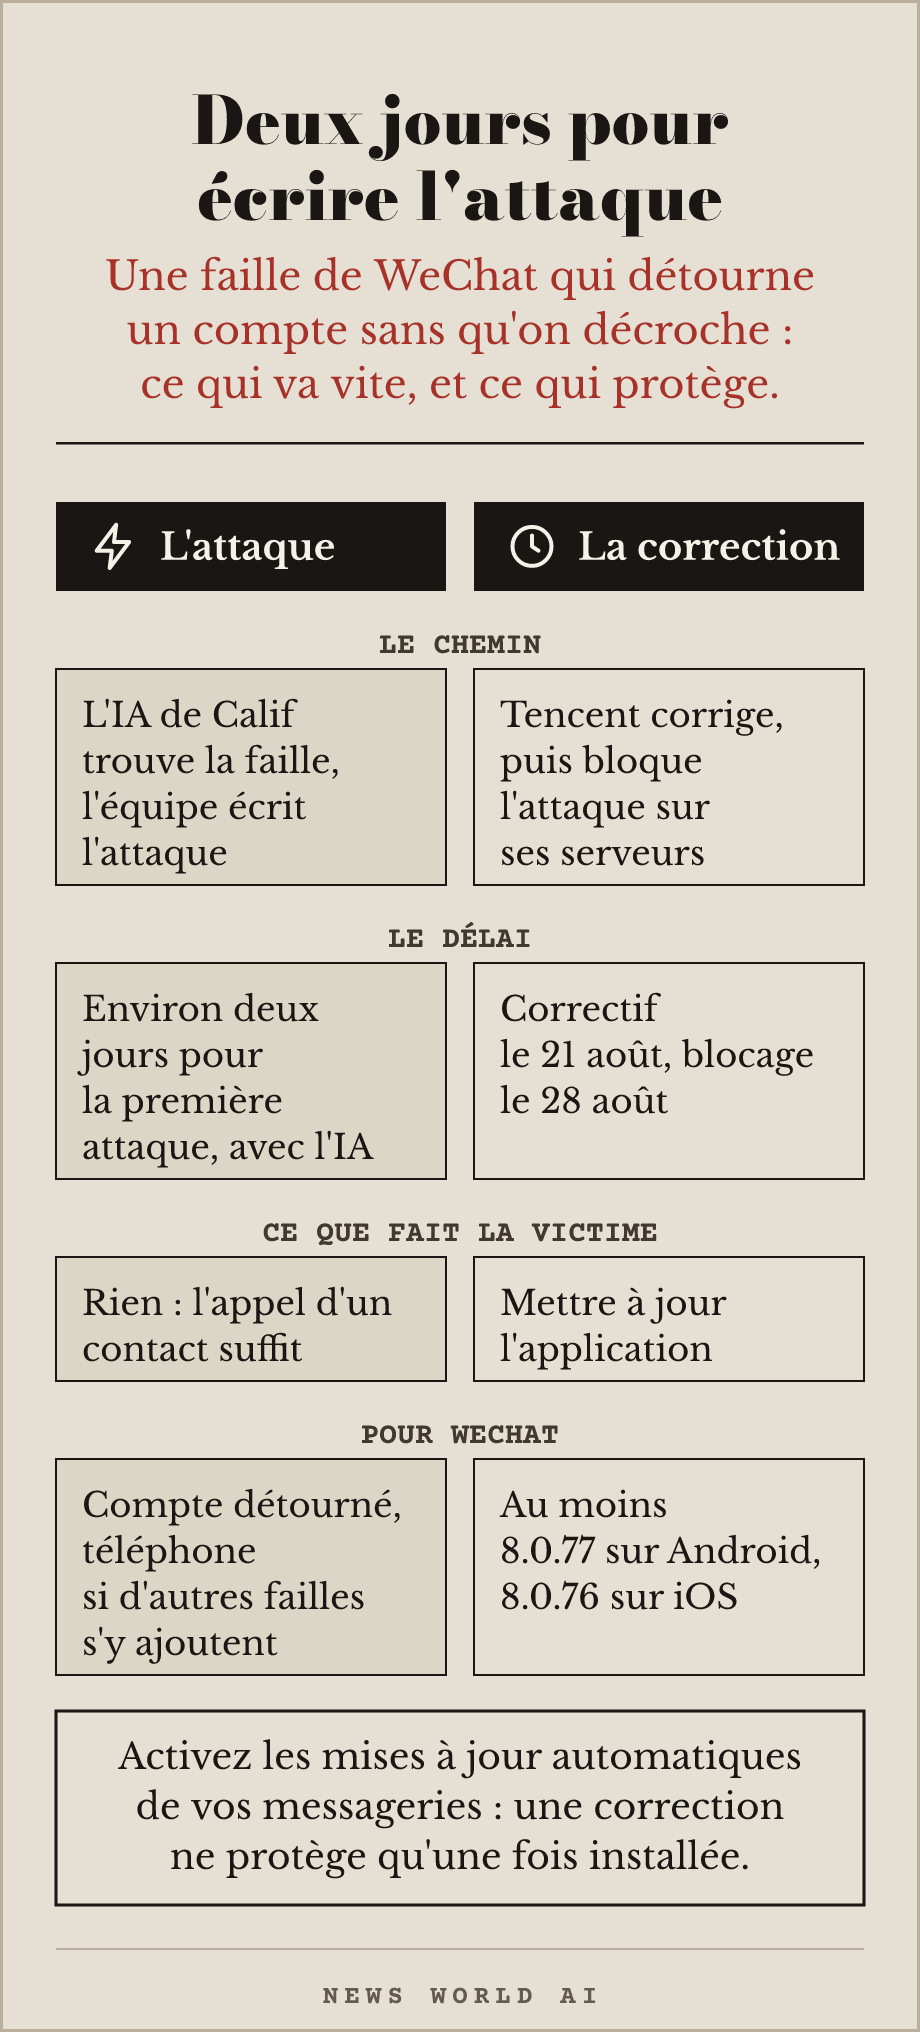
Paru dans le numéro 003, rubrique « Le réflexe sécurité ».
Infographie
Recevoir la newsletter
Chaque mardi, en quatre minutes : ce qui est sorti dans l'IA et qu'on peut essayer le jour même.
Double confirmation par courriel. Désabonnement en un clic, lien visible en clair dans chaque envoi.
News World AI
Genève, Suisse. Écrire à hello@newsworldai.xyz.