News World
Le problème de la semaine
Le problème de la semaine
L'application que mon agent a construite laisse-t-elle fuir mes données ?
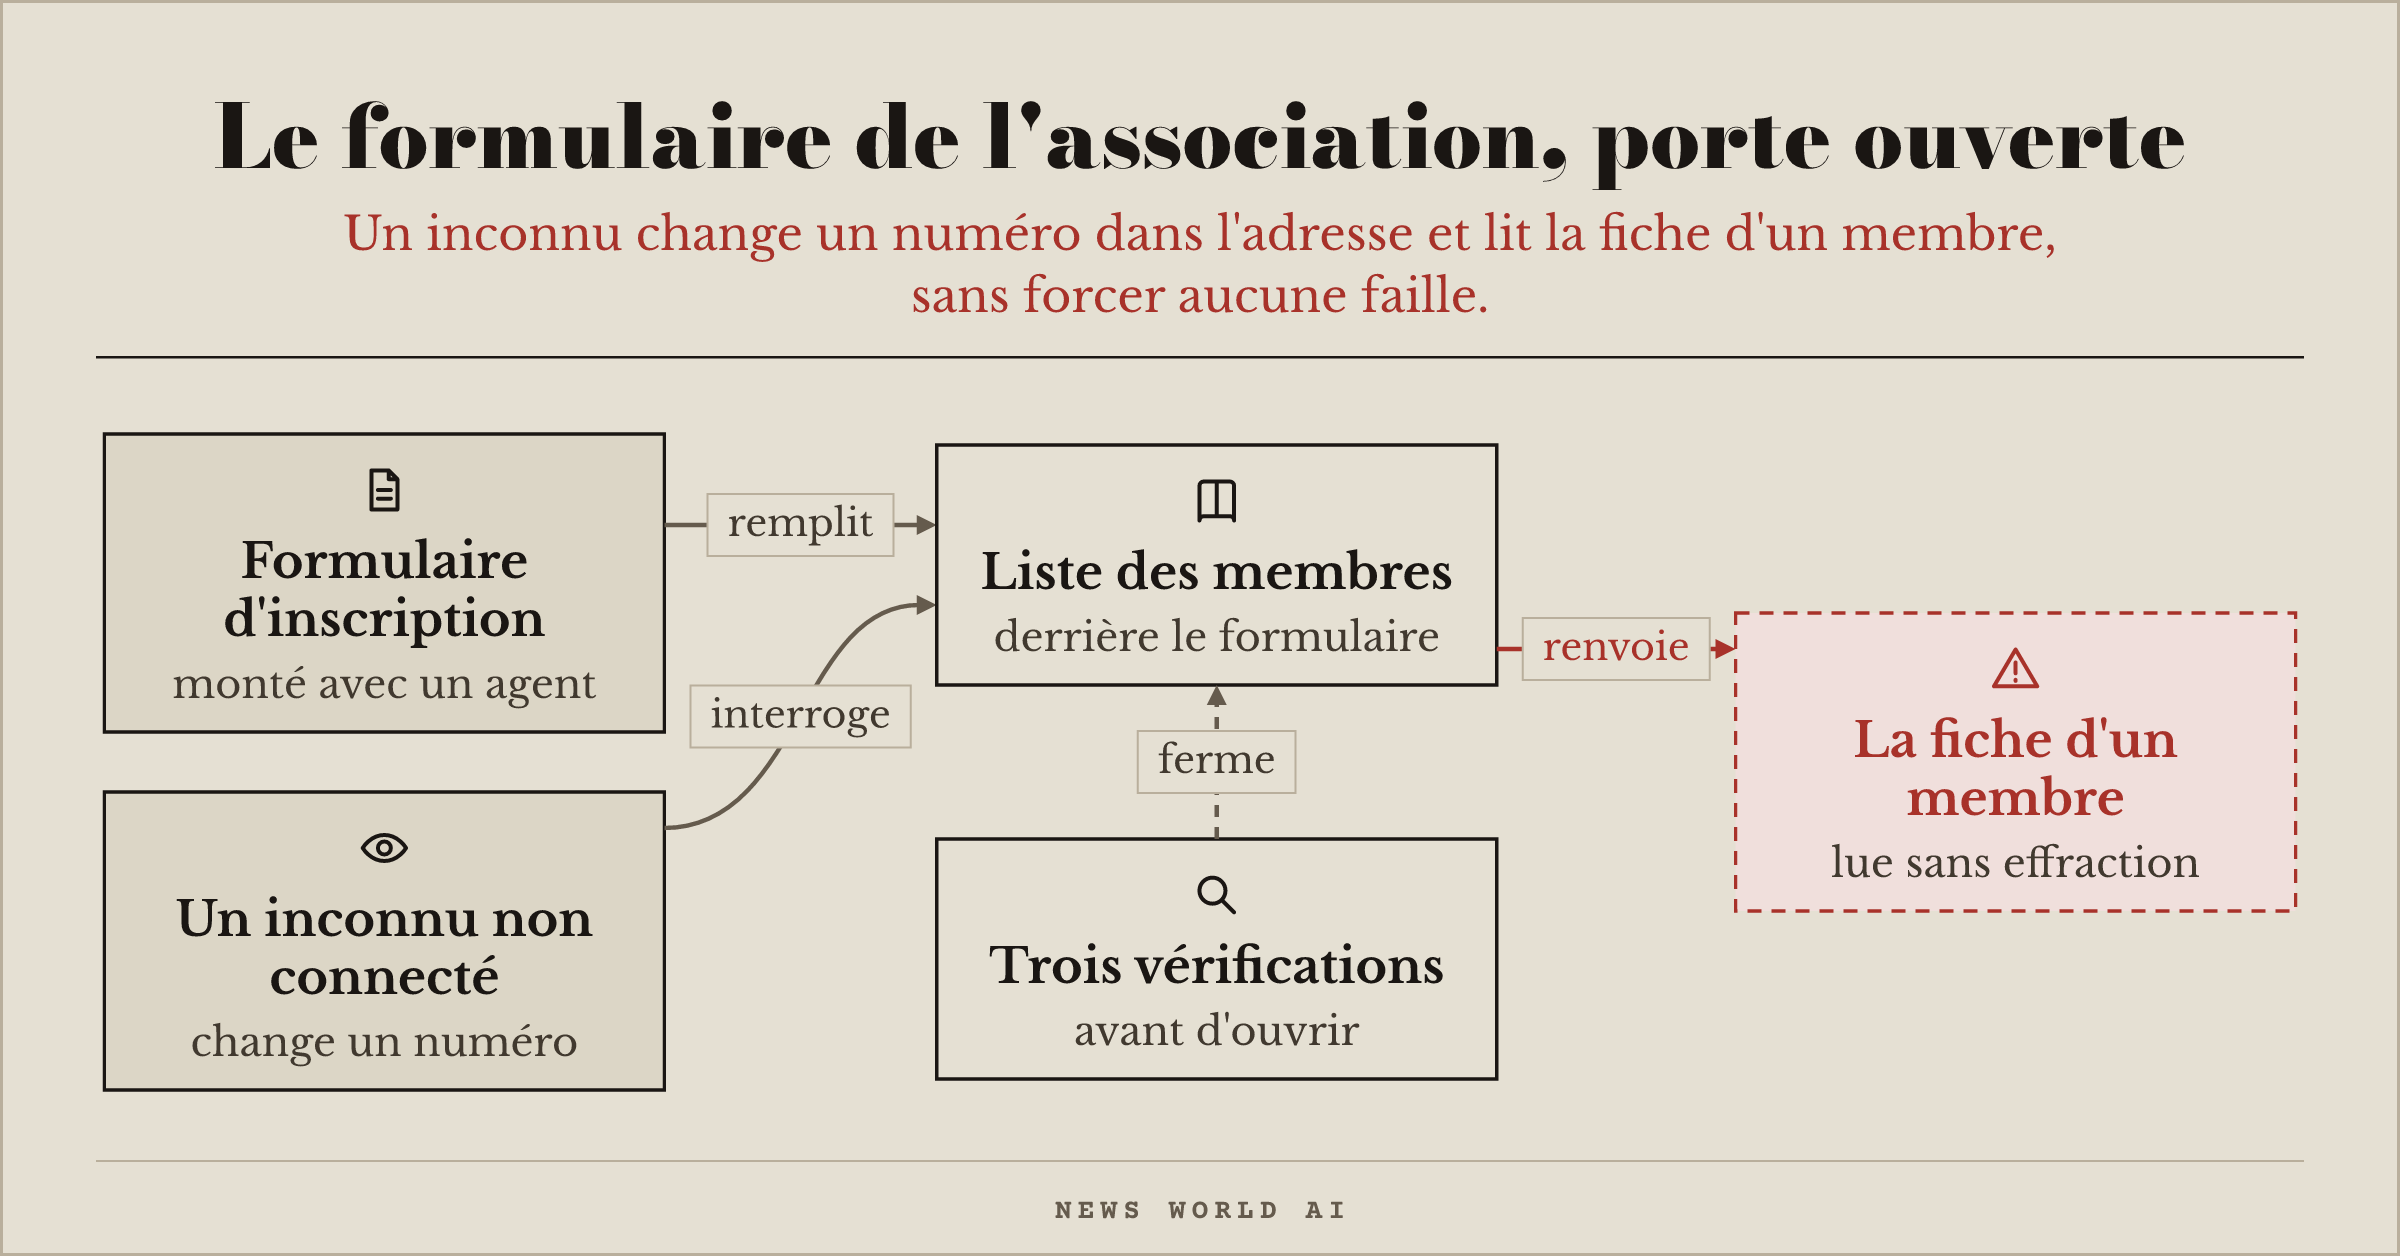
Vous avez monté avec un agent le formulaire d'inscription de votre association, avec la liste des membres derrière. Le 20 octobre, le CERT-FR, le centre d'alerte de l'État français pour la sécurité informatique, publie son retour sur près de 200 violations de données issues d'applications web, suivies en 2025 : souvent, l'attaquant n'a eu besoin que d'actions simples, sans exploiter de faille technique. La porte était ouverte. Pour votre formulaire, cela peut être une adresse qui finit par un numéro de membre : on change le numéro, une autre fiche s'affiche. La sortie tient en trois vérifications, que votre agent fait avec vous.
Premier geste, savoir ce qui est exposé. Demandez à l'agent la liste de tout ce que l'application montre sur Internet (pages, adresses d'API, fichiers), et vérifiez ce qu'un visiteur non connecté peut y lire. Pour l'association, la liste des membres ne doit apparaître nulle part sans connexion.
Deuxième geste, chacun ne voit que sa fiche. Vérifiez qu'un membre connecté ne peut pas lire la fiche d'un autre, et qu'aucune clé ni aucun secret ne se trouve dans le code envoyé au navigateur : n'importe qui peut afficher ce code. Si votre base de données est branchée directement sur la page, chaque table doit avoir sa règle d'accès par ligne active ; une table sans règle est une table publique.
Troisième geste, un contrôle automatique, sur votre application seulement. codex-security, l'outil de contrôle d'OpenAI (11 140 étoiles, Apache-2.0, déjà cité au 007), passe votre projet en revue. Plus offensif, strix (Apache-2.0) attaque votre application comme le ferait un intrus, avec une IA ; il affiche plus de 70 000 étoiles, un compteur à prendre avec prudence. Lancez-les sur votre machine ou sur une copie de test, jamais sur le site d'un autre, et relancez-les après chaque changement qui touche aux données.
Liste tout ce que mon application expose sur Internet, et pour chaque élément dis-moi ce qu'un inconnu non connecté peut lire ou modifier ; puis montre-moi qu'un membre ne peut pas voir la fiche d'un autre en changeant un numéro dans l'adresse.
Ce que ça ne répare pas : un contrôle dit ce qu'il a trouvé ce jour-là, pas ce qu'ajoutera la prochaine modification de votre agent.
Le retour d'expérience du CERT-FR ses dix pistes pour réduire les risques.
Recevoir la newsletter
Chaque mardi, en quatre minutes : ce qui est sorti dans l'IA et qu'on peut essayer le jour même.
Double confirmation par courriel. Désabonnement en un clic, lien visible en clair dans chaque envoi.
Genève, Suisse. Écrire à hello@newsworldai.xyz.